Laboratoire de sécurité d’entreprise
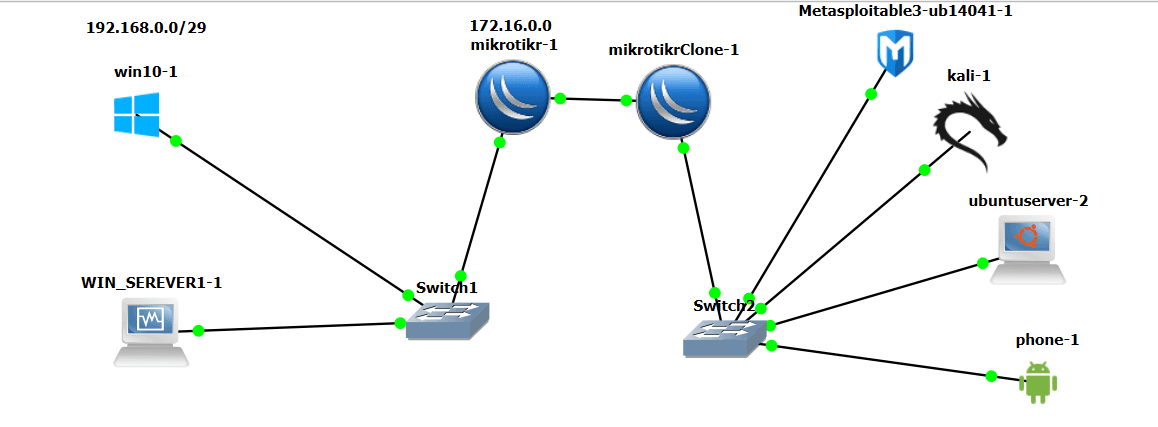
Un laboratoire de sécurité virtuel multi-OS, avec routage MikroTik, supervision Wazuh et Zabbix, et Metasploit pour des tests d’intrusion sur deux sous-réseaux.
 Cybersécurité
Contexte
De vraies compétences d’attaque et de défense ne s’apprennent pas sur des diapositives. Il leur faut une infrastructure proche de la production, que l’on peut casser sans risque.
Le problème
Des compétences de sécurité apprises sur diapositives ne survivent pas au contact d’un vrai réseau. S’exercer à l’attaque et à la défense exige une infrastructure qui se comporte comme la production — routée, supervisée, multi-OS — tout en restant sûre à casser. Les laboratoires publics fournissent des cibles ; ils n’apprennent pas à tenir la défense.
Décisions
Deux sous-réseaux, une frontière MikroTik
Les réseaux attaquant et défenseur ont été séparés par du routage MikroTik, de sorte que chaque attaque devait franchir une véritable frontière réseau — le même chemin qu’en production, visible par les mêmes contrôles.
La détection comme citoyen de premier rang
Wazuh (SIEM) et Zabbix (supervision) ont été déployés avant le premier exploit. L’objectif n’a jamais été seulement d’entrer — mais d’observer à quoi ressemble une intrusion depuis le fauteuil du défenseur.
Le multi-OS, volontairement
Kali pour l’offensive, des cibles hétérogènes pour la défense — parce que les environnements réels sont hétérogènes, et que des règles de détection qui ne fonctionnent que sur un seul OS donnent un faux sentiment de sécurité.
Difficultés
Le vrai travail, c’était le réglage : des règles de détection qui repèrent l’activité Metasploit sans se noyer dans le bruit d’alertes, et faire tenir toute une entreprise supervisée dans les machines virtuelles d’un seul hôte, sans que le laboratoire s’effondre sous sa propre consommation.
Résultat
Une boucle attaque-défense complète sur ma propre infrastructure : lancer une intrusion sur un sous-réseau, la voir remonter dans le SIEM sur l’autre, et retracer la chaîne d’attaque de bout en bout.
Leçon
La détection est plus difficile que l’intrusion. Construire le côté défensif m’a appris davantage que n’importe quel exploit.
Cas suivant
06Infrastructure Linux à 7 serveurs